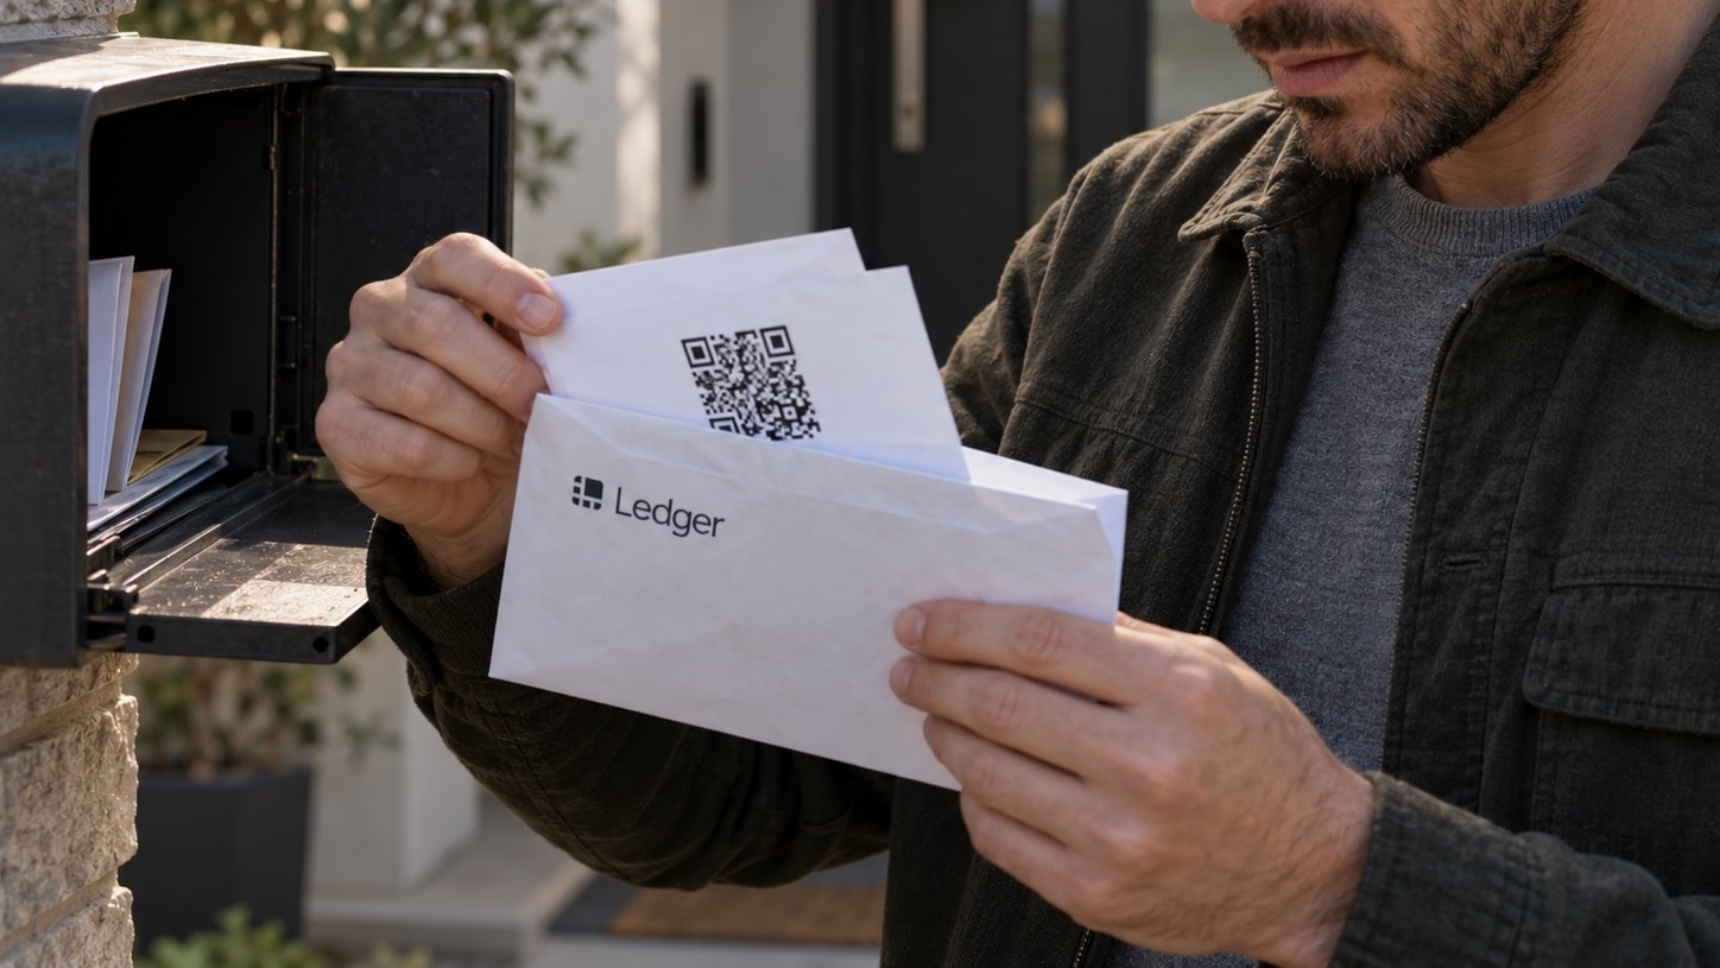
Una carta recibida en el domicilio, aparentemente enviada por Ledger, puede ser el primer paso de una estafa con criptomonedas destinada a obtener las claves de acceso a una billetera y sustraer todos sus fondos.
Durante la primavera de 2026, usuarios de dispositivos Ledger en España recibieron comunicaciones postales que exigían completar una supuesta actualización de seguridad denominada «Quantum Resistance». Las cartas incorporaban datos personales auténticos, referencias al modelo de dispositivo adquirido y un código QR que dirigía a páginas ajenas al fabricante.
La investigación desarrollada por IN DIEM Abogados y Cryptoveritas 360 ha permitido reconstruir el funcionamiento de esta campaña y analizar el recorrido de los bitcoins sustraídos en un caso real.
En el supuesto investigado, una persona perdió la totalidad de los bitcoins almacenados en su billetera, por un valor superior a 50.000 euros, el mismo día en que siguió las instrucciones recibidas.
El análisis forense ha identificado además movimientos procedentes de otras siete billeteras hacia una misma dirección receptora, un patrón compatible con una campaña de fraude que podría haber afectado a múltiples usuarios.
Una carta falsa de Ledger que utiliza datos personales reales
La estafa Ledger por carta con código QR se distingue de otros fraudes digitales por utilizar correo postal convencional para generar confianza.
La comunicación examinada reproducía elementos propios de una notificación corporativa: logotipo de Ledger, datos registrales de Ledger SAS, una dirección real de la empresa en París y una firma atribuida a su director de tecnología.
Sin embargo, su principal elemento de credibilidad era la personalización.
La carta incluía el nombre y apellidos del destinatario, su domicilio y el modelo exacto de dispositivo adquirido, un Ledger Nano S Plus.
Estos datos hacían que el mensaje pareciera relacionado con una compra legítima.
La supuesta actualización «Quantum Resistance»
La carta comunicaba la necesidad de completar una actualización denominada «Quantum Resistance», presentada como una medida de protección frente a futuras amenazas de computación cuántica.
Se establecía como fecha límite el 30 de abril de 2026 y se advertía de posibles limitaciones de acceso a la billetera si el usuario no completaba el procedimiento.
La referencia a una tecnología de seguridad avanzada y la imposición de un plazo pretendían inducir al destinatario a actuar sin comprobar la autenticidad de la comunicación.
El procedimiento consistía en escanear un código QR acompañado de la indicación «Escanear para comenzar».
En el caso investigado, el código conducía al dominio qr.ledger-codigo.vg, ajeno a Ledger.
Aunque la carta afirmaba que el código se había generado individualmente para el cliente, la dirección analizada no contenía identificadores específicos del destinatario.
Una carta aparentemente francesa enviada desde España
La investigación del soporte físico permitió identificar otra circunstancia relevante.
Pese a que la comunicación aparentaba proceder de Francia, el sobre presentaba un matasellos del Centro de Tratamiento Automatizado de Correos de Madrid y franqueo nacional.
Este dato indica que la carta examinada fue depositada en el circuito postal español.
Desde una perspectiva jurídica, el sobre constituye una prueba potencialmente relevante para investigar el origen material de los envíos, los operadores utilizados y la posible intervención de personas en territorio nacional.
El fraude comenzó antes: un correo electrónico de falsa verificación AML
La carta no fue el primer contacto fraudulento documentado.
Aproximadamente dos meses antes, la víctima había recibido un correo electrónico firmado por «Ayuda y Soporte Ledger», con el asunto «Importante: Una actualización rápida para mantener su cuenta activa».
El mensaje utilizaba su nombre completo y solicitaba completar una supuesta verificación AML, invocando nuevas exigencias regulatorias internacionales.
AML corresponde a las siglas inglesas de Anti-Money Laundering, utilizadas para referirse a la prevención del blanqueo de capitales.
La utilización de esta terminología buscaba conferir legitimidad a una solicitud que no procedía de los canales oficiales de Ledger.
El enlace incorporado en el mensaje conducía a un recurso alojado en storage.googleapis.com, un servicio legítimo de almacenamiento en la nube que puede ser utilizado indebidamente para distribuir contenido fraudulento.
El remitente aparente pertenecía, además, al dominio de una empresa sin relación con Ledger.
Estos elementos son compatibles con una operación de phishing mediante suplantación de identidad.
La combinación de correo electrónico y correspondencia postal resulta especialmente significativa: la primera comunicación introduce una supuesta obligación de verificación y la segunda refuerza esa narrativa mediante una notificación física aparentemente oficial.
Cómo consiguen los estafadores vaciar una billetera Ledger
El objetivo de esta modalidad de fraude es obtener la frase de recuperación de 24 palabras, también conocida como seed phrase o frase semilla.
Esta secuencia permite recuperar el control de las claves de una billetera compatible sin necesidad de disponer físicamente del dispositivo original.
Por tanto, si un tercero consigue la frase de recuperación, puede intentar acceder a los activos asociados y transferirlos a direcciones bajo su control.
El dispositivo físico puede permanecer en poder de su propietario mientras los fondos son sustraídos.
Ledger advierte de que nunca solicita a sus usuarios que introduzcan su frase de recuperación en páginas web, correos electrónicos o formularios de verificación.
En consecuencia, cualquier comunicación que exija facilitar estas palabras debe considerarse una señal crítica de fraude.
El vaciado de los bitcoins en el caso investigado
En el supuesto analizado por IN DIEM Abogados y Cryptoveritas 360, la víctima siguió las instrucciones de la comunicación fraudulenta.
Ese mismo día se ejecutó una operación que transfirió la totalidad de los bitcoins de su billetera a una dirección externa.
El análisis de la transacción permitió comprobar que se utilizaron los fondos disponibles en las distintas direcciones de la billetera y que no se generó una salida de cambio a favor del titular.
Este patrón es compatible con un vaciado completo de una billetera Bitcoin.
La persona afectada presentó denuncia ante la Policía Nacional el mismo día.
Existe una particularidad técnica relevante: la información pública de Bitcoin no permite determinar por sí sola si una transacción fue firmada desde el dispositivo físico o mediante otro programa que utilizara las claves derivadas de la frase de recuperación.
Por ello, la investigación debe combinar el análisis de blockchain con el testimonio del perjudicado, las comunicaciones recibidas y las demás evidencias digitales.
La trazabilidad blockchain identifica fondos de otras siete billeteras
Uno de los principales resultados de la investigación fue la identificación de un patrón de recepción de fondos que excedía el perjuicio sufrido por el cliente.
La trazabilidad blockchain realizada por Cryptoveritas 360 permitió comprobar que la dirección receptora de los bitcoins sustraídos recibió otras siete transferencias procedentes de billeteras diferentes durante un intervalo aproximado de 26 horas.
Las ocho operaciones compartían una característica: transferían los fondos disponibles sin generar una salida de cambio.
Este comportamiento es compatible con el uso de una dirección colectora de criptomonedas sustraídas.
No obstante, la coincidencia de patrones transaccionales no demuestra por sí sola que todas las operaciones procedieran exactamente del mismo mecanismo de engaño ni identifica a sus autores.
Qué ocurrió con los bitcoins después del robo
Tras recibir los fondos, se registraron transferencias hacia otras direcciones.
La investigación documentó que parte de los fondos procedentes de terceros terminó consolidada, junto con otros activos, en una cartera que acumulaba más de 10 BTC.
Según el estado de la investigación recogido en el informe, no se había identificado el paso de los fondos analizados por exchanges, mezcladores u otros servicios de intermediación.
Las direcciones permanecían bajo monitorización.
Esta circunstancia tiene relevancia práctica.
Cuando los activos alcanzan una plataforma de intercambio identificable, pueden surgir nuevas posibilidades de investigación, especialmente si el proveedor dispone de información sobre los titulares de las cuentas receptoras.
En determinados supuestos, la autoridad competente puede solicitar información, conservación de datos o medidas de bloqueo patrimonial.
La mera identificación de un exchange no garantiza, sin embargo, que los fondos puedan recuperarse.
El análisis de estos movimientos forma parte de las actuaciones que pueden desarrollarse en una investigación sobre estafas con criptomonedas y recuperación de activos digitales.
Dominios falsos de Ledger registrados durante abril de 2026
La investigación también examinó la infraestructura digital utilizada para dirigir a los usuarios hacia páginas fraudulentas.
Se identificaron varios dominios que incorporaban el nombre de Ledger o expresiones relacionadas con el escaneo de códigos y las actualizaciones de seguridad.
Entre ellos figuraban:
| Dominio | Fecha de registro |
|---|---|
ledger-code.gd | 5 de abril de 2026 |
ledger-codigo.vg | 6 de abril de 2026 |
ledger-codigo.cc | 6 de abril de 2026 |
ledger-codigo.gl | 6 de abril de 2026 |
ledger-codigo.gd | 6 de abril de 2026 |
ledger-codigo.tv | 6 de abril de 2026 |
ledger-escanear.gd | 6 de abril de 2026 |
algorithm-ledger.com | 15 de abril de 2026 |
Los registros examinados presentaban coincidencias en el registrador, NICENIC International Group, y en la utilización de servicios DNS de Cloudflare.
El dominio identificado en el QR del caso investigado se registró apenas dos días antes de la fecha que figuraba en la carta.
Por su parte, algorithm-ledger.com aparecía relacionado con otras cartas similares documentadas públicamente en España, incluida una comunicación asociada a una pérdida cercana a 80.000 euros.
Estas coincidencias temporales y técnicas son compatibles con una infraestructura organizada para ejecutar campañas de phishing.
Sin embargo, compartir registrador, proveedor DNS o fechas de contratación no permite atribuir automáticamente todos los dominios a una misma persona.
La identificación de los responsables requiere nuevas diligencias de investigación.
La importancia jurídica de los registros técnicos
Los datos conservados por registradores, proveedores de alojamiento y servicios tecnológicos pueden resultar relevantes para reconstruir la contratación y utilización de la infraestructura fraudulenta.
Entre las diligencias que podrían valorarse, según las circunstancias del procedimiento, se encuentran las solicitudes de conservación y aportación de registros de acceso, información contractual, medios de pago y direcciones IP.
Su obtención debe realizarse mediante los cauces legales correspondientes y respetando las garantías aplicables.
Esta dimensión probatoria explica la importancia de coordinar el análisis tecnológico con la actuación de abogados penalistas especializados en delitos económicos e informáticos.
¿De dónde obtuvieron los estafadores los datos personales de los clientes de Ledger?
La personalización de las cartas plantea una cuestión adicional: el posible origen de los datos utilizados.
Los autores disponían de información que incluía nombre, dirección postal, correo electrónico y modelo del dispositivo adquirido.
Ledger sufrió en 2020 una conocida exposición de información de clientes de su tienda online.
Sin embargo, esa filtración no explica por sí sola la presencia del modelo Ledger Nano S Plus en las comunicaciones examinadas, puesto que este dispositivo comenzó a comercializarse en abril de 2022.
El informe también recoge un incidente comunicado en enero de 2026 relacionado con Global-e, proveedor de pagos utilizado en compras efectuadas a través de Ledger.com.
Entre las categorías de información potencialmente expuestas se encontraban datos identificativos, direcciones, correos electrónicos y detalles de pedidos, incluido el producto adquirido.
La coincidencia entre esas categorías de datos y la información utilizada en las cartas constituye una hipótesis de investigación técnicamente compatible.
No obstante, no está acreditado que los datos del cliente investigado procedieran de ese incidente concreto.
¿Puede existir responsabilidad por una filtración de datos personales?
La determinación del origen de los datos puede tener consecuencias jurídicas independientes del delito patrimonial.
Si se acreditara una vulneración de las obligaciones de protección de datos personales, sería necesario analizar qué entidades intervinieron en su tratamiento, qué medidas de seguridad resultaban exigibles y si existe relación causal entre un eventual incumplimiento y los perjuicios reclamados.
La existencia de una filtración no implica automáticamente responsabilidad indemnizatoria de todas las empresas relacionadas con los datos.
La valoración debe realizarse conforme a las circunstancias acreditadas y al régimen jurídico aplicable, especialmente cuando intervienen proveedores establecidos en distintos países.
Qué hacer si has recibido una carta falsa de Ledger
Recibir una carta fraudulenta no significa necesariamente que la billetera haya sido comprometida.
El riesgo principal aparece cuando el usuario facilita su frase de recuperación o realiza otras actuaciones que permiten a terceros obtener el control de sus claves.
Si has recibido una comunicación de este tipo:
- No escanees el código QR ni accedas a los dominios indicados.
- No introduzcas las 24 palabras de recuperación en ninguna página o aplicación.
- Conserva la carta original y el sobre, incluido el matasellos.
- Guarda los correos electrónicos relacionados con supuestas verificaciones de seguridad.
- Comprueba cualquier comunicación directamente a través de los canales oficiales del fabricante.
- Extrema las precauciones ante llamadas o mensajes posteriores que utilicen tus datos personales.
Si únicamente has recibido la carta y no has facilitado información sensible, ello no acredita por sí mismo un compromiso de las claves de la billetera.
Sin embargo, la utilización de datos personales auténticos aconseja mantenerse alerta frente a nuevas tentativas de suplantación.
Qué hacer si ya te han robado bitcoins de una billetera Ledger
Cuando se produce una sustracción de criptomonedas mediante phishing, la rapidez en la preservación de las pruebas y en el seguimiento de los fondos puede resultar especialmente importante.
1. Proteger los activos que todavía no hayan sido sustraídos
Si existe la posibilidad de que la frase de recuperación esté comprometida, debe dejar de utilizarse para custodiar nuevos activos.
Los fondos que permanezcan accesibles deberán trasladarse, mediante un procedimiento seguro, a una billetera nueva con una frase de recuperación diferente.
Es importante comprobar si la frase comprometida se utiliza también para gestionar activos en otras redes.
2. Presentar denuncia y conservar la documentación
La denuncia puede presentarse ante la Policía Nacional o la Guardia Civil.
Conviene aportar la información disponible sobre las transacciones, las comunicaciones fraudulentas y los dispositivos afectados.
Entre las pruebas relevantes figuran:
- Carta original y sobre.
- Correos electrónicos originales, incluidos sus encabezados.
- Capturas de pantalla y direcciones web.
- Historial de operaciones de Ledger Live.
- Identificadores de las transacciones blockchain.
- Documentación de adquisición del dispositivo.
La conservación de los archivos originales puede facilitar posteriores análisis técnicos.
3. Realizar una investigación de trazabilidad blockchain
El análisis forense de criptomonedas permite reconstruir las operaciones registradas en la cadena de bloques e identificar las direcciones receptoras y los movimientos posteriores.
Un informe pericial puede documentar las transacciones y explicar su significado técnico para facilitar su valoración dentro de un procedimiento judicial.
El análisis debe diferenciar los hechos verificables en blockchain de las hipótesis sobre la identidad de quienes controlan las direcciones.
4. Valorar las diligencias penales y las posibilidades de recuperación
Una vez documentado el recorrido de los activos, debe estudiarse si existen intermediarios identificables, proveedores tecnológicos o elementos que permitan solicitar nuevas diligencias.
Dependiendo de los hechos acreditados, pueden existir indicios de un delito de estafa u otras infracciones penales.
La calificación definitiva corresponde a las autoridades judiciales.
La asistencia de especialistas en Derecho Penal y representación de víctimas permite valorar la presentación o ampliación de denuncias, la personación procesal y las diligencias de investigación que puedan resultar pertinentes.
También es importante desconfiar de supuestas empresas de recuperación que prometen devolver los fondos mediante pagos anticipados.
Investigación jurídica y tecnológica coordinada: IN DIEM Abogados y Cryptoveritas 360
El caso analizado muestra cómo una operación de ingeniería social aparentemente sencilla puede generar una investigación compleja.
La carta postal, el correo electrónico previo, los dominios fraudulentos y las transacciones de Bitcoin constituyen piezas de una misma reconstrucción probatoria.
Cryptoveritas 360 ha desarrollado el análisis técnico de los movimientos blockchain y de la infraestructura digital vinculada al fraude.
Por su parte, IN DIEM Abogados aborda la dimensión jurídica de los hechos, incluida la preparación de actuaciones penales y la valoración de diligencias dirigidas a identificar a los responsables.
Esta metodología permite relacionar la prueba documental con los registros tecnológicos y orientar las actuaciones hacia elementos susceptibles de comprobación.
El caso también ilustra una diferencia importante respecto de las falsas plataformas de inversión: aquí no existe necesariamente una inversión inducida por promesas de rentabilidad, sino un acceso fraudulento a las claves de una billetera de autocustodia.
Para comprender otras modalidades de fraude con activos digitales, puede consultarse el área de asesoramiento jurídico en criptomonedas y blockchain.
¿Has recibido una carta falsa de Ledger o has perdido tus criptomonedas?
Si has recibido una comunicación de Ledger con un código QR para una supuesta actualización «Quantum Resistance», conviene conservarla y verificar su autenticidad antes de realizar cualquier operación.
Si ya se ha producido una transferencia no autorizada, la prioridad es proteger los activos restantes, preservar las pruebas y analizar el recorrido de los fondos.
IN DIEM Abogados, en coordinación con Cryptoveritas 360, puede estudiar la documentación, realizar una investigación de trazabilidad blockchain, preparar las actuaciones jurídicas correspondientes y valorar las posibilidades de identificar a los responsables y localizar los activos sustraídos.
Cada investigación presenta circunstancias distintas y la recuperación de criptomonedas no puede garantizarse.
Puedes trasladarnos la documentación de tu caso para valorar las actuaciones técnicas y jurídicas que resulten procedentes.
Preguntas frecuentes sobre la estafa Ledger por carta con código QR
¿Ledger envía cartas para actualizar la seguridad Quantum Resistance?
Ledger ha advertido de la existencia de cartas fraudulentas que utilizan la expresión «Quantum Resistance». Una comunicación que solicita acceder a un código QR para introducir la frase de recuperación no constituye un procedimiento legítimo de actualización. La autenticidad de cualquier aviso debe comprobarse directamente mediante los canales oficiales del fabricante.
¿Qué ocurre si escaneo el código QR de una carta falsa de Ledger?
Escanear el código QR puede dirigir al usuario a una página fraudulenta que suplanta a Ledger. El simple escaneo no implica necesariamente la pérdida de criptomonedas, pero introducir la frase de recuperación o autorizar operaciones puede comprometer los activos. Si se ha interactuado con la página, conviene analizar exactamente qué información se facilitó.
¿Pueden robar mis bitcoins sin tener físicamente mi Ledger?
Sí. Si un tercero obtiene la frase de recuperación de la billetera, puede reconstruir las claves necesarias para controlar los activos desde otro dispositivo o aplicación compatible. La posesión física del Ledger no es imprescindible cuando las claves de recuperación han quedado comprometidas.
¿Cómo saber si una carta de Ledger es falsa aunque tenga mis datos personales?
La presencia del nombre, domicilio o modelo de dispositivo no garantiza la autenticidad. Los delincuentes pueden utilizar información obtenida mediante filtraciones de datos. Deben examinarse el contenido de la comunicación, los dominios utilizados, las solicitudes de información y los procedimientos exigidos. Nunca debe facilitarse la frase de recuperación.
¿Qué debo hacer si he introducido mis 24 palabras en una página falsa?
Debe considerarse comprometida la frase de recuperación. Es recomendable crear una billetera nueva con claves diferentes y trasladar de forma segura los activos que permanezcan accesibles. También conviene revisar otras redes o cuentas asociadas a la misma frase y conservar las pruebas de la página fraudulenta para una posible denuncia.
¿Se pueden rastrear los bitcoins robados mediante una estafa Ledger?
Sí. Las transacciones de Bitcoin quedan registradas públicamente y pueden analizarse mediante herramientas de trazabilidad blockchain. Es posible identificar direcciones receptoras, movimientos posteriores y determinados patrones de transferencia. Sin embargo, conocer una dirección no equivale necesariamente a identificar a su titular ni garantiza la recuperación de los fondos.
¿Puedo denunciar una estafa Ledger aunque desconozca quién robó mis criptomonedas?
Sí. La denuncia puede formularse contra personas desconocidas aportando los hechos y las pruebas disponibles. Las direcciones blockchain, identificadores de transacciones, comunicaciones fraudulentas y datos de los dominios pueden ayudar a orientar las diligencias de investigación destinadas a identificar a los responsables.
¿Es posible bloquear bitcoins robados si llegan a un exchange?
Cuando los activos alcanzan una plataforma identificable, puede estudiarse la solicitud de información o de medidas de bloqueo mediante la autoridad competente y conforme a la legislación aplicable. La viabilidad dependerá de la identificación de los fondos, la plataforma, la jurisdicción y las circunstancias del procedimiento.
¿Puedo reclamar si mis datos personales se utilizaron para enviarme una carta fraudulenta?
Puede ser necesario investigar el origen de los datos y determinar si existió un incumplimiento de las obligaciones de protección de datos. Una eventual reclamación exige analizar la entidad responsable, las circunstancias de la exposición de información, los daños y la relación causal. No toda utilización fraudulenta de datos implica automáticamente responsabilidad de la empresa que los trató anteriormente.
¿Qué pruebas necesita un abogado para investigar el robo de criptomonedas de Ledger?
Resultan especialmente útiles la carta y el sobre originales, los correos electrónicos recibidos, los identificadores de transacciones, el historial de Ledger Live, las direcciones de las billeteras y la documentación de compra del dispositivo. Un análisis técnico-pericial puede relacionar estas evidencias con los movimientos blockchain y facilitar la preparación de las actuaciones jurídicas correspondientes.
Cryptoveritas 360: nuestro partner tecnológico
Abogados expertos en Criptomonedas: Málaga, Sevilla, Madrid, Las Palmas de Gran Canarias, Almería, Huelva, Marbella, Estepona,…
En IN DIEM Abogados y Cryptoveritas 360 prestamos nuestros servicios en todas nuestras sedes y oficinas en España, ofreciendo cobertura directa y personalizada en Madrid, Sevilla, Málaga, Marbella, Las Palmas de Gran Canarias, así como atención continua a través de nuestros canales digitales para clientes de todo el territorio nacional.
Nuestro equipo multidisciplinar asesora también a empresas internacionales —incluyendo Europa, Latinoamérica y Asia— que desean instalarse o expandirse en España bajo el marco regulatorio MiCA, ya sea mediante la obtención de la licencia CASP ante la CNMV o la constitución de sociedades y estructuras de cumplimiento adaptadas al mercado europeo.
Gracias a una metodología de trabajo híbrida (presencial y online), garantizamos el mismo nivel de calidad, confidencialidad y eficiencia tanto a clientes locales como extranjeros, acompañando cada proyecto desde la planificación inicial hasta la obtención efectiva de la autorización regulatoria.
Estamos a tu disposición para lo que necesites. Nos puedes localizar a través del Teléfono Abogados IN DIEM (+34) 916 353 892. En casos de Urgencias nos tienes en el Teléfono Abogados Urgencia 24 Horas IN DIEM: (+34) 610 667 452.
¿Sabías que Abogados IN DIEM dispone de servicio online y servicio urgente?
Ofrecemos a nuestros clientes la posibilidad de ser asistido por videollamada o videoconferencia, así como también de forma telefónica, conforme a la preferencia de nuestros clientes, de forma que la asistencia es lo más personal, con absoluta inmediatez, y sin necesidad de desplazamientos. Tal servicio se complementa con comunicación vía mail, lo que facilita el análisis y entrega de documentación.
Asimismo, para empresas y particulares, IN DIEM Abogados dispone de servicios urgentes y atención 24 horas en aquellas materias que requieren una respuesta rápida.
¿Algo más sobre Abogados IN DIEM? Te dejamos este breve video de presentación…
Nos encontrará en Sevilla, Madrid, Las Palmas de Gran Canaria, Málaga, Huelva, Punta Umbría, Tomares, Coria del Rio, Dos Hermanas, Mairena del Alcor, Estepona, Marbella, y Mairena del Aljarafe. Será un placer atenderle.
Para algunos reconocimientos te dejamos este enlace.