Phishing de criptomonedas: abogados para fraudes con correos y webs falsas
Phishing de criptomonedas: abogados para fraudes con correos y webs falsas
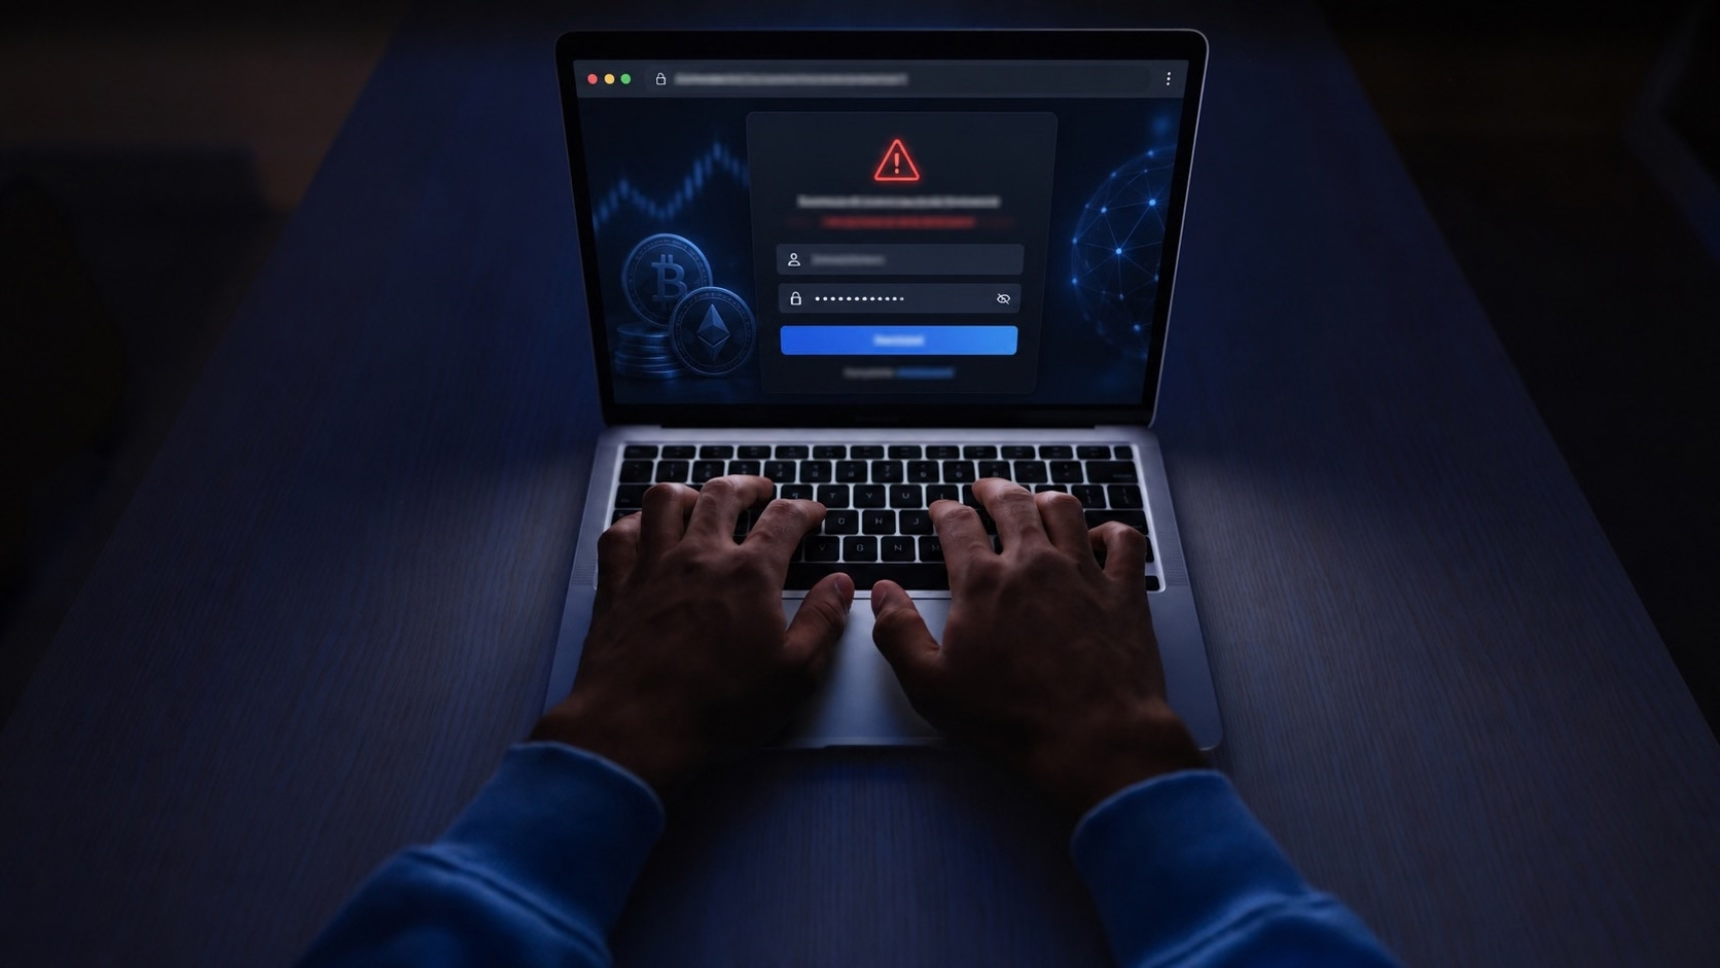
Un correo que parece proceder de un exchange puede advertir de un acceso no reconocido, una retirada pendiente, una actualización obligatoria de seguridad o el bloqueo inmediato de la cuenta. El mensaje incorpora un enlace aparentemente legítimo y conduce a una página que reproduce el aspecto del servicio real. Cuando el usuario introduce allí sus credenciales, el problema puede comenzar en cuestión de minutos.
El phishing de criptomonedas utiliza la suplantación y la ingeniería social para conseguir datos de acceso, códigos de autenticación, información personal o cualquier otra acción que facilite el control de una cuenta o wallet. En algunos casos, el objetivo no es únicamente obtener una contraseña: la víctima puede ser inducida a autorizar una operación, conectar una wallet o realizar una transferencia creyendo que está actuando dentro de un entorno legítimo.
En IN DIEM estudiamos estos supuestos dentro de nuestra área de abogados para estafas con criptomonedas, pero el phishing requiere un análisis específico porque el correo recibido, el dominio utilizado y la secuencia de accesos pueden convertirse en elementos centrales de la investigación.
Cómo se produce un ataque de phishing relacionado con criptomonedas
El engaño suele comenzar con una comunicación diseñada para provocar una reacción rápida. Puede informar de que la contraseña ha sido comprometida, que existe una retirada que debe cancelarse o que el usuario necesita verificar su cuenta para evitar una suspensión.
El enlace conduce a una página cuyo diseño imita al exchange, wallet o servicio auténtico. El dominio puede contener pequeñas variaciones difíciles de detectar a simple vista. Si el usuario introduce allí sus datos, estos pueden quedar en poder de terceros.
También pueden utilizarse formularios falsos de recuperación, supuestos procesos de verificación o páginas que solicitan códigos de autenticación. Cada una de estas variantes deja un rastro diferente y exige reconstruir qué información se facilitó exactamente.
Phishing, smishing y vishing: canales distintos de un mismo tipo de engaño
No todos los intentos de suplantación deben agruparse bajo la misma página. Cuando la captación se realiza principalmente mediante correo electrónico o una web fraudulenta, hablamos aquí de phishing.
Si el engaño comienza mediante un mensaje de texto, la problemática se desarrolla específicamente en nuestra página sobre smishing y falsas alertas de exchanges por SMS. Cuando la técnica central consiste en una llamada telefónica de un supuesto empleado de seguridad, corresponde analizar el vishing y las falsas llamadas de exchanges o wallets.
Diferenciar el canal inicial ayuda a identificar qué pruebas pueden existir y cómo se desarrolló la captación de la víctima.
Atención profesional , personalizada en toda españa.
La Firma Abogados IN DIEM tiene sede en Madrid, Sevilla, Málaga y Las Palmas de Gran Canarias… y asi como otras ciudades y localidades. Abogados IN DIEM presta servicios en toda España y con carácter Internacional, y dispone de servicios on-line. Cada asunto es para nosotros muy importante, lo atendemos cuidadosa y seriamente.
Experiencia: Magistrados, Fiscales, Abogados del Estado.
Abogados IN DIEM es un despacho de profesionales con máxima Experiencia previa como Magistrados, Fiscales, Abogados del Estado, Docentes Universitarios… que aportan la tranquilidad y seguridad de disponer del mejor equipo, competitivo y muy preparado para conseguir tus objetivos y cubrir tus necesidades.
Qué hacer si has introducido tus datos en una web falsa
Si la víctima descubre que ha facilitado sus credenciales en una página fraudulenta, conviene actuar utilizando únicamente los canales oficiales del servicio afectado. Entre las primeras cuestiones que deben comprobarse se encuentran los accesos recientes, cambios de contraseña, modificaciones de los sistemas de autenticación, nuevas direcciones autorizadas y posibles retiradas.
Al mismo tiempo, interesa conservar el material relacionado con el engaño. El correo original, la dirección completa del remitente, el enlace recibido, el dominio al que dirigía y cualquier captura realizada pueden ayudar a reconstruir cómo se produjo el acceso.
Si ya se han transferido criptoactivos, deben identificarse las operaciones concretas y evitar limitar la recopilación de pruebas al correo inicial.
Qué pruebas conviene conservar en un caso de phishing cripto
La documentación debe permitir conectar tres momentos: la recepción del mensaje, la interacción con la página falsa y lo sucedido posteriormente en la cuenta.
- Correo electrónico original y datos visibles del remitente.
- URL incluida en el mensaje.
- Dominio de la página fraudulenta.
- Capturas de la web falsa, si todavía están disponibles.
- Fecha y hora aproximada en la que se introdujeron los datos.
- Avisos de inicio de sesión o cambios de seguridad.
- Historial de retiradas del exchange.
- Direcciones de wallet receptoras.
- Hashes o identificadores de las transacciones realizadas.
No siempre será posible reunir todos estos elementos. Sin embargo, conservar los que todavía estén disponibles puede ser importante para documentar el mecanismo utilizado.
Correos falsos que parecen proceder de Binance, Coinbase u otros exchanges
Una práctica habitual consiste en utilizar nombres, logotipos, diseños y referencias similares a los de plataformas conocidas. El hecho de que un correo utilice correctamente el nombre comercial de un exchange no demuestra que proceda realmente de él.
Puede ocurrir incluso que la página de destino reproduzca con gran precisión la interfaz original. Por ello, la investigación no debe quedarse únicamente en la apariencia visual, sino comprobar dominios, direcciones utilizadas y la cronología de los accesos.
Cuando el núcleo del fraude consiste en utilizar de forma sistemática la identidad de una plataforma a través de diferentes canales, la cuestión se desarrolla de forma específica en nuestra página sobre suplantación de Binance, Coinbase y otros exchanges.
Phishing y robo de la línea telefónica no son lo mismo
En ocasiones la víctima descubre que no solo se han comprometido sus credenciales, sino también mecanismos asociados a su número de teléfono. Ese escenario puede exigir comprobar si existió una técnica distinta.
El SIM Swapping y robo de criptomonedas implica un problema diferente, relacionado con el control de la línea móvil o de comunicaciones asociadas a ella. En el phishing, en cambio, el punto de partida suele estar en la información facilitada voluntariamente como consecuencia de una comunicación engañosa.
Cuando después del phishing salen criptomonedas de la cuenta
Si los atacantes consiguen realizar una retirada, el análisis debe continuar más allá de la web falsa. Determinadas blockchains permiten consultar públicamente las operaciones y comprobar la dirección receptora inicial y los movimientos posteriores.
La trazabilidad de criptomonedas puede ayudar a reconstruir parte del recorrido de los fondos, aunque no permite identificar automáticamente a la persona que controla cada dirección ni garantiza la recuperación de los activos.
Cuando el dinero interactúa posteriormente con servicios centralizados u otros intermediarios, esos puntos pueden resultar relevantes para valorar posibles actuaciones destinadas a obtener o preservar información.
¿El exchange responde por una retirada realizada después de un phishing?
No existe una respuesta automática. Debe diferenciarse la conducta de los responsables del fraude de la actuación de la plataforma donde se encontraba la cuenta. Que un tercero haya obtenido credenciales mediante engaño no determina por sí solo la responsabilidad del exchange.
Para estudiar una eventual reclamación habría que analizar, entre otros elementos, las circunstancias del acceso, los mecanismos de autenticación existentes, las alertas generadas, la operativa realizada y la respuesta de la plataforma después de que el usuario comunicara la incidencia.
Si el problema principal no es la suplantación, sino una controversia directa con una plataforma legítima por bloqueos, retiradas o gestión de la cuenta, puede ser necesario estudiar una reclamación frente a un exchange de criptomonedas.
Cómo analizamos un caso de phishing de criptomonedas en IN DIEM
Partimos de la secuencia concreta de los hechos: qué comunicación recibió la víctima, qué página visitó, qué información facilitó, cuándo se produjo el primer acceso no reconocido y qué operaciones aparecieron después.
A partir de esa cronología estudiamos la evidencia disponible, los movimientos de los activos y la intervención de los distintos servicios utilizados durante el fraude. Cuando los hechos puedan presentar relevancia penal, se valoran asimismo las actuaciones procesales que resulten adecuadas al caso.
El objetivo es tratar el phishing cripto como una modalidad específica de fraude digital, sin confundirlo con otros mecanismos de captación o con simples problemas de funcionamiento de una cuenta.
Llámanos.
Atención & resolución Inmediata. Equipo In Diem.
Llámanos, te atenderemos… Servicio de Urgencia IN DIEM
Abogados IN DIEM pone a disposición de sus clientes un servicio de atención
urgente operativo las 24 horas para situaciones de emergencia, ya sea en materia penal, contracción, litigios o familia.
Servicio Presencial
Nuestro Equipo de Abogados te atiende presencialmente en: Málaga, Madrid, Sevilla, Las Palmas de Gran Canaria, Huelva, Jerez, Cádiz; así como Tomares, Mairena del Alcor, Mairena del Aljarafe, Coria del Río, Dos Hermanas, Estepona y Marbella, entre otros.
Excelencia
Máxima experiencia como Fiscales, Abogados del Estado, Magistrados, Docentes Universitarios o Representantes Sindicales de alto nivel, que te aportan la tranquilidad y seguridad.
Servicio On Line
IN DIEM desarrolla su asistencia en cualquier lugar donde lo necesites. Asistencia Nacional e Internacional. Atendemos vía videoconferencia (a través de aplicaciones disponibles como Skype, Gotomeeting o Whatssap) y telefónica.
Abogados 24hs
Asistencia legal inmediata, las 24 horas del día. Nuestro equipo de abogados está disponible para asesorarte y acompañarte ante cualquier situación, brindando atención rápida, profesional y confidencial por teléfono, videollamada o de manera presencial.
Tendencias, noticias jurídicas y experiencia
Preguntas Frecuentes Legales Internacionales
Respuestas a consultas frecuentes sobre servicios legales internacionales, operaciones transfronterizas, derecho corporativo y asesoramiento jurídico global.
¿Qué es el phishing de criptomonedas?
Es un fraude basado en comunicaciones o páginas falsas que imitan a exchanges, wallets u otros servicios con el objetivo de obtener credenciales, códigos de autenticación, datos personales o provocar operaciones sobre criptoactivos.
¿Qué hago si he introducido mi contraseña en una web falsa de Binance o Coinbase?
Conviene acceder únicamente desde los canales oficiales, proteger la cuenta, revisar los accesos recientes y comprobar si se han producido cambios de seguridad o retiradas. También es importante conservar el correo y el dominio fraudulento.
¿Cómo puedo demostrar que el correo que recibí era falso?
El propio mensaje, sus datos técnicos disponibles, el remitente mostrado, los enlaces incluidos y el dominio de destino pueden aportar información. Su utilidad dependerá de cómo se haya ejecutado el fraude.
¿Puedo denunciar si me han robado criptomonedas mediante phishing?
Cuando el engaño ha permitido acceder a una cuenta, realizar operaciones o causar una pérdida patrimonial pueden existir hechos con relevancia penal. La actuación concreta dependerá de las pruebas y de la secuencia del incidente.
¿Qué ocurre si yo mismo introduje los códigos de verificación?
El hecho de haber facilitado personalmente un código no excluye necesariamente la existencia de engaño. Debe analizarse cómo se obtuvo ese consentimiento y qué información falsa recibió la víctima antes de facilitarlo.
¿Es phishing si recibí el enlace por SMS?
La mecánica puede ser similar, pero cuando el canal principal es un mensaje de texto hablamos específicamente de smishing. Separar ambas modalidades permite analizar mejor las pruebas disponibles.
¿Qué pasa si después del correo me llamó un supuesto empleado de seguridad?
El fraude puede combinar diferentes técnicas. Si una llamada posterior fue utilizada para solicitar códigos, ordenar transferencias o guiar determinadas operaciones, puede existir también un componente de vishing.
¿Se pueden rastrear las criptomonedas retiradas después de un phishing?
En determinadas blockchains pueden reconstruirse movimientos desde la dirección receptora inicial. La posibilidad de vincular esos movimientos con una persona o recuperar los fondos dependerá de las circunstancias concretas.
¿Es responsable el exchange porque los estafadores copiaron su página web?
No necesariamente. La simple suplantación de una marca no determina automáticamente la responsabilidad de la empresa real. Debe estudiarse qué intervención tuvo cada parte y cómo se desarrolló la operación.
¿Qué información debería llevar a un abogado después de sufrir phishing cripto?
Resulta útil conservar el correo original, enlaces, dominios, capturas, avisos de acceso, comunicaciones con el exchange, historial de retiradas y datos de las transacciones o wallets relacionadas.
¿Has perdido criptomonedas después de acceder a un correo o una web falsa?
Si introdujiste tus credenciales en una página que aparentaba pertenecer a un exchange o wallet y después detectaste accesos, cambios de seguridad o retiradas que no reconoces, conviene reconstruir la secuencia del fraude. En IN DIEM podemos revisar el correo recibido, el dominio utilizado, los accesos a la cuenta y el recorrido posterior de los criptoactivos.
Directores jurídicos
Equipo In Diem.
¿Necesitas ayuda y una primera consulta gratuita?
Reserva una consulta inicial. En 60 minutos te damos una valoración honesta, las opciones disponibles y los próximos pasos.
Contáctanos
¿Tienes alguna pregunta o comentario?
Completa el formulario a continuación y te responderemos lo antes posible.
Llámanos al (+34) 954 270 522 o rellena nuestro formulario, y nos pondremos en contacto contigo.