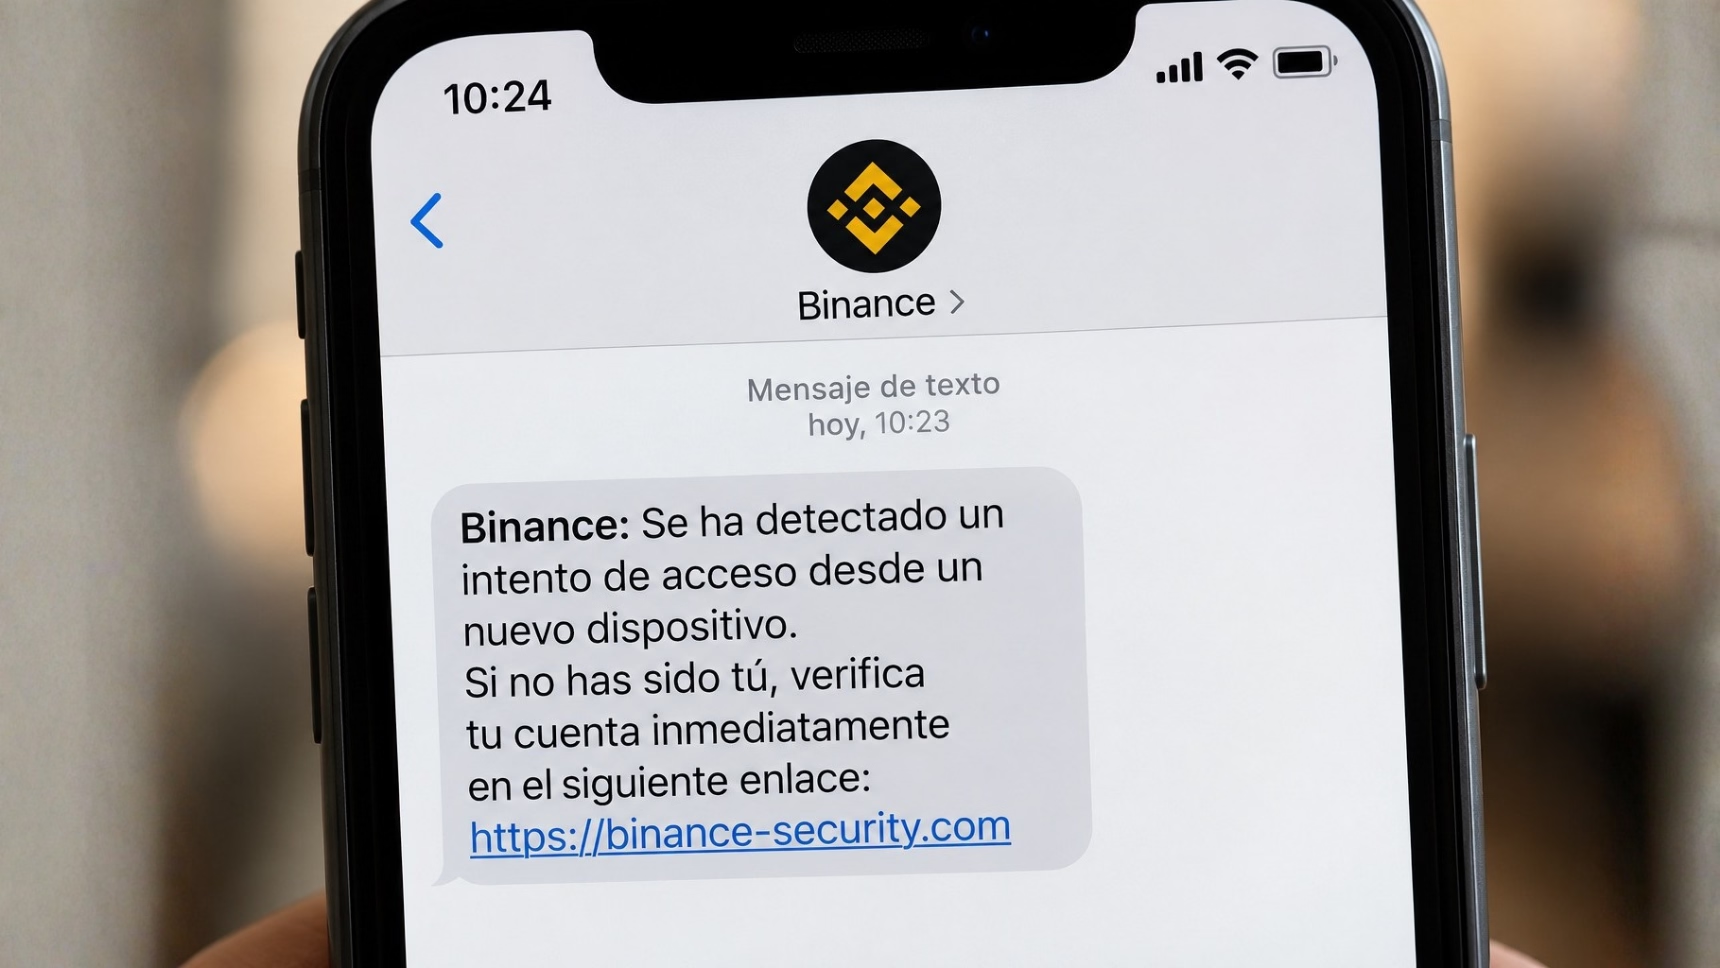
Un mensaje SMS que aparentaba proceder de Binance, un supuesto intento de retirada de Bitcoin desde Alemania y una llamada a un número gratuito fueron suficientes para desencadenar una operación fraudulenta que, en apenas doce minutos, provocó la salida de tres criptoactivos de la cuenta de un usuario.
El perjudicado no facilitó sus contraseñas a un desconocido ni permitió que un tercero controlara remotamente su dispositivo. Fue él mismo quien ejecutó las transferencias, convencido de que seguía las instrucciones de un especialista de seguridad de la plataforma para proteger su patrimonio.
Este supuesto, analizado por IN DIEM Abogados junto con el equipo de CRYPTOVERITAS 360, permite comprender cómo funciona una estafa Binance por SMS basada en la suplantación de identidad, la ingeniería social y el posterior desplazamiento de fondos mediante distintas redes blockchain.
El informe pericial elaborado sobre este caso documenta la infraestructura digital empleada, reconstruye las operaciones y localiza servicios a los que podrían dirigirse diligencias de investigación.
El análisis resulta especialmente relevante porque se identificaron indicios de una campaña de suplantación que afectaba a otros usuarios en España y que continuó generando comunicaciones fraudulentas después de los hechos investigados.
Un SMS que reproducía el código anti-phishing personal del usuario
La operativa comenzó con un mensaje de texto que simulaba una alerta de seguridad de Binance.
El SMS advertía de un supuesto intento de retirada de Bitcoin desde un dispositivo Samsung A10 localizado en Alemania. Incorporaba un código de operación, un enlace para bloquear la retirada y un número telefónico al que debía llamar el destinatario si no reconocía la transacción.
Sin embargo, el elemento más significativo no era la apariencia del mensaje, sino que incluía el código anti-phishing personal configurado previamente por el usuario.
Este mecanismo de seguridad permite incorporar una cadena personalizada a determinadas comunicaciones oficiales de una plataforma. Su finalidad es ayudar al titular a reconocer mensajes auténticos.
En el caso investigado, los autores del fraude conocían y reproducían ese código concreto.
La consecuencia fue especialmente relevante: una medida concebida para generar confianza en las comunicaciones legítimas se utilizó para reforzar la credibilidad de una comunicación fraudulenta.
El informe pericial no permitió determinar cómo se obtuvo ese dato. Para esclarecer su procedencia sería necesario analizar información adicional, incluidos los registros que pudiera conservar la plataforma.
Lo acreditado es que el código coincidía con el del perjudicado y que continuó apareciendo en mensajes posteriores relacionados con la misma campaña.
Esta circunstancia demuestra por qué recibir un SMS con el código anti-phishing correcto no garantiza su autenticidad.
La llamada telefónica: cómo los estafadores consiguieron que el usuario transfiriera sus criptomonedas
El perjudicado no accedió inicialmente al enlace incluido en el mensaje.
En su lugar, marcó manualmente el número de teléfono facilitado en el SMS.
La llamada fue atendida por una persona que se presentó como representante de la plataforma y confirmó la existencia de un supuesto problema de seguridad. Posteriormente, la comunicación fue transferida a otro interlocutor, identificado como especialista en protección de cuentas.
Este segundo operador explicó que era necesario congelar los fondos durante 24 horas y trasladarlos provisionalmente a una cuenta segura.
Bajo esa justificación, guió al usuario a través de una interfaz fraudulenta para que introdujera sucesivamente las cantidades correspondientes a sus posiciones en Bitcoin, Ethereum y Solana.
Las operaciones fueron ejecutadas desde el dispositivo del propio titular, utilizando sus credenciales y superando las verificaciones de seguridad correspondientes.
No se identificó la instalación de programas de control remoto ni una intrusión informática externa.
El mecanismo utilizado fue distinto: ingeniería social mediante suplantación de identidad y engaño telefónico.
Los autores consiguieron que el usuario realizara voluntariamente, aunque bajo una representación falsa de la realidad, actos de disposición patrimonial que beneficiaban a terceros.
Una vez completadas las transferencias, la comunicación terminó y el número dejó de estar operativo.
Smishing y vishing: dos técnicas utilizadas en una misma estafa
La combinación de técnicas es relevante para comprender el fraude.
El smishing consiste en utilizar mensajes SMS fraudulentos para inducir al destinatario a realizar una determinada acción.
El vishing utiliza comunicaciones de voz, normalmente llamadas telefónicas, para obtener información, generar confianza o provocar operaciones perjudiciales.
En el supuesto analizado, el SMS creó una situación de aparente urgencia y la llamada permitió dirigir personalmente al usuario durante la ejecución de las transferencias.
No fue necesario vulnerar técnicamente las medidas de autenticación. Los autores consiguieron que el propio titular las superara mientras creía estar protegiendo sus activos.
Tres transferencias de criptomonedas en apenas doce minutos
Las notificaciones oficiales de la plataforma y las capturas conservadas permitieron acreditar tres disposiciones de criptoactivos, ejecutadas en un intervalo aproximado de doce minutos.
Las operaciones afectaron a tres redes independientes:
- Bitcoin (BTC).
- Ethereum (ETH).
- Solana (SOL).
Esta circunstancia presenta una particularidad técnica importante.
Cada blockchain dispone de sus propios registros, identificadores de transacción y mecanismos de consulta. Por tanto, la reconstrucción del movimiento de fondos exige analizar individualmente cada red y relacionar posteriormente los resultados.
La existencia de tres transferencias prácticamente simultáneas también condiciona la valoración del perjuicio económico.
No resulta metodológicamente equivalente utilizar el precio de cada activo en el momento de su disposición que aplicar una cotización media correspondiente a toda la jornada.
En un procedimiento judicial, esta diferencia puede adquirir relevancia para determinar y justificar la cuantía del perjuicio.
La infraestructura del fraude: un dominio creado el mismo día y una línea telefónica virtual
La investigación no se limitó a reconstruir las transferencias.
El análisis forense examinó también los elementos tecnológicos utilizados para establecer contacto con el perjudicado y sostener la apariencia de legitimidad.
El dominio fraudulento que suplantaba a Binance
El enlace incluido en el SMS conducía a un dominio que incorporaba la denominación de Binance precedida de una secuencia numérica.
La consulta de los registros de dominio permitió comprobar que había sido registrado el mismo día del ataque, pocas horas antes de las operaciones.
El registro se había realizado mediante OwnRegistrar, Inc., y utilizaba servidores de nombres asociados a Cloudflare.
La utilización de un servicio de proxy inverso puede dificultar la identificación directa del servidor de alojamiento, aunque no permite concluir por sí sola que exista una actividad ilícita.
En este supuesto, la combinación de la denominación imitativa, la fecha de registro y el uso efectivo del dominio en comunicaciones fraudulentas constituye un conjunto de indicadores compatible con una infraestructura de phishing creada para la campaña.
El análisis de otros dominios con características semejantes permitió identificar coincidencias en registrador, configuración técnica, denominaciones y fechas de creación.
Estas coincidencias son indicios de posible coordinación, pero no acreditan por sí mismas que todos los dominios pertenezcan a una misma persona o que sus registrantes sean los autores materiales del fraude.
Un número 900 utilizado como aparente servicio de atención al cliente
El número de teléfono empleado en el engaño correspondía, según la consulta realizada al Registro de Numeración de la CNMC, a un operador de numeración virtual.
La utilización de un número gratuito reforzaba la apariencia de un servicio corporativo de atención al cliente.
El análisis también localizó comunicaciones públicas de otros usuarios que describían un patrón de fraude semejante y relacionaban el mismo número con mensajes que suplantaban a Binance.
Posteriormente, el perjudicado recibió nuevas comunicaciones que mantenían elementos de la campaña inicial, incluido su código anti-phishing personal, aunque incorporaban otros números telefónicos.
La reiteración de estos elementos permitió sostener técnicamente la existencia de indicios de una campaña continuada, sin que ello equivalga a una identificación judicial de sus responsables.
¿Hackearon la cuenta de Binance? La importancia de analizar correctamente la dirección IP
Uno de los hallazgos más relevantes del informe fue precisamente la ausencia de pruebas técnicas suficientes para afirmar que un tercero hubiera accedido remotamente a la cuenta.
La plataforma había enviado una notificación relativa a un acceso desde un nuevo dispositivo, asociado a un navegador Safari sobre iOS y a una determinada dirección IP.
A primera vista, esa alerta podía interpretarse como indicio de una intrusión.
Sin embargo, la consulta de los registros técnicos de la dirección IP reveló que pertenecía al mismo operador y bloque de red que las conexiones habitualmente utilizadas por el titular.
El análisis concluyó que la explicación más probable era que aquella dirección correspondiera a la propia conexión del perjudicado.
Por tanto, no se acreditó técnicamente un acceso remoto no autorizado.
La distinción tiene consecuencias jurídicas.
No es lo mismo que un tercero acceda a una cuenta y ordene transferencias sin consentimiento que conseguir, mediante engaño, que el propio titular disponga de sus activos.
Ambos escenarios pueden dar lugar a responsabilidades penales, pero los hechos que deben acreditarse y las diligencias necesarias no son idénticos.
En este caso, el elemento central no fue una vulneración informática demostrada, sino la inducción fraudulenta a realizar las operaciones.
El valor probatorio de las direcciones IP
Una dirección IP puede aportar información relevante sobre el operador de comunicaciones, el tipo de conexión y determinados registros de actividad.
Sin embargo, su geolocalización no permite identificar automáticamente un domicilio o a la persona que utilizó una conexión.
En el supuesto analizado, distintas fuentes de geolocalización ofrecían resultados provinciales incompatibles.
El informe delimitó expresamente esa incertidumbre.
Cuando existen datos técnicos suficientes, la identificación de un abonado o de una conexión concreta puede requerir información del operador de telecomunicaciones, obtenida mediante los cauces legales correspondientes.
Esta precisión resulta esencial para evitar atribuciones de autoría basadas exclusivamente en información técnica insuficiente.
La trazabilidad blockchain permitió reconstruir el destino de los fondos
Una vez confirmadas las transferencias, la investigación se centró en determinar qué había sucedido con los criptoactivos.
Aunque las transacciones confirmadas en determinadas redes blockchain no pueden revertirse unilateralmente, sus registros permiten reconstruir movimientos entre direcciones.
El análisis realizado por CRYPTOVERITAS 360 combinó herramientas especializadas de investigación on-chain, consultas a registros públicos e identificación de servicios relacionados con determinadas direcciones.
El resultado permitió identificar un destino común para una parte sustancial de los fondos procedentes de las tres redes: FixedFloat, un servicio de intercambio instantáneo de criptoactivos.
El resto de los activos siguió diferentes rutas de dispersión.
Bitcoin: utilización de Wasabi CoinJoin
En la red Bitcoin se identificó una rama de movimientos relacionada con Wasabi CoinJoin.
CoinJoin es una técnica que permite combinar entradas y salidas de distintas transacciones para dificultar la asociación directa entre los fondos de origen y sus destinos posteriores.
Su utilización introduce limitaciones relevantes para el seguimiento de determinadas cantidades.
No obstante, la presencia de esta técnica no elimina necesariamente toda posibilidad de investigación sobre las operaciones anteriores o sobre otras ramas de los fondos.
Ethereum: movimientos hacia Tornado Cash y otros servicios
En Ethereum, el análisis identificó una dirección concentradora y movimientos relacionados con Tornado Cash.
También se documentaron conexiones con otros servicios de intercambio, una plataforma descentralizada y un puente entre redes blockchain.
La utilización de mezcladores y servicios de intercambio puede dificultar la reconstrucción de la ruta económica completa, especialmente cuando se producen conversiones y nuevas transferencias.
En consecuencia, el informe distinguió los movimientos directamente observables de aquellos tramos en los que la atribución posterior resultaba limitada.
Solana: dispersión mediante una dirección de mezcla de fondos
En la red Solana se identificaron movimientos hacia una dirección en la que concurrían activos procedentes de diferentes orígenes.
Esta circunstancia, conocida como co-mingling, dificulta individualizar el recorrido posterior de determinadas cantidades.
Pese a ello, el análisis permitió documentar las operaciones iniciales y relacionar parte de los movimientos con servicios identificables.
En conjunto, la investigación reconstruyó una dispersión de fondos ejecutada en aproximadamente dos horas desde las disposiciones iniciales.
FixedFloat: por qué identificar un exchange puede ser decisivo para la investigación
El hallazgo de un destino común en las tres redes constituyó uno de los resultados más útiles desde el punto de vista jurídico.
La identificación de un servicio de intercambio permite orientar diligencias hacia un intermediario concreto, en lugar de limitar la investigación a una sucesión de direcciones blockchain.
En función de la información conservada por el proveedor y de sus obligaciones legales, las autoridades podrían solicitar datos relacionados con operaciones, direcciones, registros técnicos, conversiones y eventuales destinos posteriores.
No debe presumirse que un servicio dispone necesariamente de datos de identificación suficientes para determinar quién realizó cada operación.
Tampoco la localización de fondos en un exchange implica que puedan recuperarse automáticamente.
La utilidad del hallazgo consiste en que proporciona un punto específico hacia el que dirigir la investigación.
Esta metodología forma parte de la investigación blockchain y trazabilidad de activos digitales que IN DIEM aborda dentro de su área de estafas con criptomonedas y fraude digital.
Los registros de dominios revelaron antecedentes de ciberocupación
El informe incorporó una investigación OSINT sobre los datos registrales asociados a la infraestructura utilizada.
Se localizaron antecedentes de procedimientos de resolución de controversias sobre nombres de dominio tramitados ante la Organización Mundial de la Propiedad Intelectual y otros organismos de resolución de disputas.
En esos procedimientos aparecían datos registrales coincidentes con los examinados y se documentaban controversias relacionadas con dominios que reproducían denominaciones de entidades conocidas.
El conjunto de antecedentes permitió identificar un patrón compatible con el uso reiterado de identidades registrales en infraestructuras de suplantación.
No obstante, existe una diferencia fundamental entre demostrar que determinados datos aparecen asociados a dominios fraudulentos y acreditar la identidad de la persona que ejecutó materialmente una estafa.
La investigación pericial puede aportar indicios, conexiones técnicas y posibles líneas de investigación.
La atribución de responsabilidades penales exige una valoración probatoria adicional y corresponde a las autoridades judiciales competentes.
¿Es delito de estafa si la víctima autorizó personalmente las transferencias?
La circunstancia de que el usuario ejecutara las operaciones desde su propia cuenta no excluye por sí misma la existencia de un delito.
El artículo 248 del Código Penal contempla la estafa mediante engaño bastante que provoca error en otra persona y la induce a realizar un acto de disposición patrimonial perjudicial, concurriendo los restantes elementos del tipo penal.
En el supuesto analizado, el posible engaño consistió en hacer creer al perjudicado que estaba siguiendo un procedimiento legítimo de protección de fondos ordenado por personal de seguridad de Binance.
La falsa situación de riesgo, la suplantación de la plataforma y las instrucciones telefónicas permitieron construir una apariencia de legitimidad.
El acto de disposición fue ejecutado materialmente por el propio usuario, pero bajo una representación de los hechos presuntamente inducida por terceros.
Por ello, la investigación jurídica debe centrarse en acreditar la secuencia entre engaño, error, disposición patrimonial y perjuicio, además de los restantes requisitos necesarios para la eventual responsabilidad penal.
La calificación definitiva dependerá de la prueba obtenida y de la valoración judicial.
Qué diligencias pueden resultar relevantes
En una investigación de estas características pueden valorarse actuaciones dirigidas a:
- Solicitar información sobre las operaciones y registros conservados por los servicios de intercambio identificados.
- Requerir datos pertinentes al registrador del dominio y a los proveedores de infraestructura.
- Investigar la titularidad y utilización de los números telefónicos empleados.
- Contrastar los registros de actividad de la cuenta con las comunicaciones y operaciones documentadas.
- Analizar la posible relación entre distintas denuncias que presenten coincidencias técnicas verificables.
La pertinencia y viabilidad de cada diligencia dependerán de las circunstancias del procedimiento y de los requisitos legales aplicables.
Cuando el fraude presenta conexiones internacionales, también puede ser necesario valorar mecanismos de cooperación entre autoridades.
Cuánto dinero puede reclamarse: coste de adquisición frente a valor de mercado
La cuantificación del perjuicio constituye una cuestión especialmente importante cuando los activos sustraídos son criptomonedas.
En el caso analizado, el informe distinguió dos magnitudes económicas.
La primera fue el coste de adquisición de las criptomonedas, es decir, el importe que el titular había desembolsado para obtenerlas.
La segunda fue su valor de mercado en el momento de la disposición fraudulenta.
Ambas cifras presentaban diferencias significativas.
El usuario había adquirido parte de sus posiciones en Bitcoin y Ethereum a precios superiores a los existentes cuando se produjeron las transferencias.
Según el análisis documentado, el coste de adquisición conjunto era aproximadamente un 50 % superior al valor de mercado de los activos en el momento de los hechos.
En Solana, adquirida pocos días antes, ambas magnitudes eran prácticamente coincidentes.
Desde el punto de vista pericial, resulta importante explicar la metodología utilizada para cada cálculo y conservar las fuentes de cotización y los registros de adquisición.
Desde el punto de vista jurídico, la determinación de la cantidad reclamable exige estudiar la naturaleza del perjuicio, la documentación disponible y las circunstancias del procedimiento.
No debe confundirse automáticamente la inversión histórica con el valor patrimonial perdido en el instante del fraude.
El informe técnico debe proporcionar datos verificables; la estrategia jurídica debe determinar cómo utilizarlos en la reclamación correspondiente.
Qué hacer si recibes un SMS que suplanta a Binance
Si recibes un mensaje que advierte de una operación sospechosa y te solicita llamar a un número o trasladar fondos a una cuenta de seguridad, conviene comprobar la información directamente desde los canales oficiales de la plataforma.
No debe considerarse auténtico un mensaje únicamente porque incluya datos personales, un código anti-phishing o una referencia aparentemente legítima.
Tampoco un número gratuito garantiza que la comunicación proceda de una empresa determinada.
La petición de trasladar criptoactivos a una supuesta cartera segura debe considerarse una señal especialmente relevante de posible fraude.
Si ya has realizado operaciones siguiendo instrucciones fraudulentas, es importante conservar:
- El SMS original, con fecha, remitente y contenido completo.
- El registro de llamadas y cualquier comunicación posterior.
- Los correos electrónicos originales y sus cabeceras técnicas.
- Las notificaciones de seguridad de la plataforma.
- El historial de operaciones y los identificadores de transacción.
- Las direcciones de destino y las capturas de pantalla disponibles.
- Las comunicaciones mantenidas con el soporte oficial y sus referencias de incidencia.
Debe evitarse borrar información o restablecer el dispositivo antes de valorar la preservación de posibles evidencias.
También conviene comunicar inmediatamente los hechos al soporte oficial, revisar la seguridad de la cuenta y presentar la correspondiente denuncia ante las autoridades competentes.
Una actuación temprana puede facilitar la conservación de registros y la identificación de movimientos posteriores.
En situaciones en las que los fondos hayan sido enviados a plataformas o direcciones vinculadas con una inversión fraudulenta, también puede resultar útil conocer las particularidades de las estafas mediante plataformas de inversión online con criptomonedas.
Cuidado con las falsas empresas de recuperación de criptomonedas
Tras sufrir una estafa, algunas víctimas reciben nuevas comunicaciones de personas que afirman poder recuperar los activos a cambio de pagos previos.
Este fenómeno se conoce como recovery scam o fraude de recuperación.
Los autores pueden presentarse como investigadores, intermediarios tecnológicos o representantes de supuestos organismos de supervisión.
La exigencia de transferir nuevas criptomonedas para desbloquear fondos, pagar tasas inexistentes o activar una recuperación constituye una señal de alerta.
La existencia de un informe de trazabilidad o de una denuncia no garantiza la recuperación patrimonial, y ninguna actuación legítima debería sustentarse en promesas de resultados asegurados.
La importancia de un informe pericial que distinga hechos, indicios y limitaciones
Una de las principales enseñanzas del caso es que la investigación técnica no debe construirse para confirmar una versión preconcebida.
El informe examinó la hipótesis de un posible acceso remoto, pero los datos disponibles no permitieron acreditarla.
También documentó las limitaciones de la geolocalización por IP y los obstáculos que introducían los servicios de mezcla de fondos.
Al mismo tiempo, identificó elementos verificables: transferencias, horarios, direcciones blockchain, servicios de destino, infraestructura de dominios y conexiones entre comunicaciones fraudulentas.
La utilidad de una pericial informática y blockchain en una estafa con criptomonedas reside precisamente en transformar información técnica compleja en resultados comprensibles, verificables y susceptibles de valoración judicial.
El análisis debe permitir diferenciar lo que puede afirmarse con respaldo documental de aquello que requiere nuevas diligencias.
Este criterio resulta particularmente importante cuando intervienen varias redes blockchain, proveedores internacionales y sistemas de comunicación que dificultan la identificación de los responsables.
Cómo puede intervenir IN DIEM Abogados ante una suplantación de Binance
En IN DIEM Abogados abordamos los supuestos de fraude con criptoactivos mediante una coordinación entre el análisis jurídico y la investigación técnica especializada.
La colaboración con CRYPTOVERITAS 360 permite examinar las transacciones blockchain, identificar infraestructura digital relacionada con el fraude y preparar documentación pericial destinada a fundamentar actuaciones procesales.
La intervención jurídica puede comprender el estudio de las pruebas disponibles, la valoración de la posible responsabilidad penal, la preparación de denuncias o querellas y la solicitud de diligencias orientadas a identificar responsables y localizar activos.
También resulta necesario analizar las posibilidades reales de recuperación patrimonial y las limitaciones derivadas de la dispersión de fondos o de la intervención de servicios situados en otras jurisdicciones.
Esta asistencia se integra en el área de asesoramiento jurídico especializado en criptomonedas, blockchain y activos digitales, con intervención en asuntos nacionales e internacionales.
Si has recibido un SMS que suplanta a Binance, has contactado con un supuesto servicio de seguridad o has transferido criptomonedas siguiendo instrucciones fraudulentas, IN DIEM puede revisar las comunicaciones, reconstruir las operaciones y valorar qué diligencias técnicas y jurídicas resultan procedentes.
La finalidad es preservar las evidencias disponibles, determinar las posibilidades de actuación y diseñar una estrategia ajustada a los hechos acreditados, sin generar expectativas de recuperación que no puedan justificarse.
Preguntas frecuentes sobre la estafa Binance por SMS
¿Cómo puedo saber si un SMS de Binance es falso?
Comprueba cualquier alerta desde la aplicación o web oficial, sin utilizar los enlaces ni teléfonos del mensaje. La presencia de un código anti-phishing o datos personales no garantiza su autenticidad. Desconfía especialmente de las instrucciones para transferir criptomonedas a una supuesta cuenta segura.
¿Cómo pueden los estafadores conocer mi código anti-phishing de Binance?
Su origen no puede determinarse únicamente a partir del SMS. Es necesario examinar las evidencias disponibles y, cuando proceda, solicitar información técnica a la plataforma. Conocer el código no demuestra por sí solo que se haya producido una intrusión en la cuenta.
¿Puedo denunciar si fui yo quien autorizó la transferencia de criptomonedas?
Sí. La autorización material de una transferencia no excluye una posible estafa cuando el acto de disposición fue provocado mediante engaño. La investigación debe acreditar las circunstancias del error, el perjuicio patrimonial y los restantes elementos del delito.
¿Puede Binance devolver las criptomonedas enviadas a una wallet fraudulenta?
Una transacción blockchain confirmada generalmente no puede revertirse unilateralmente. Sin embargo, si los fondos llegan a servicios que conservan información o mantienen activos bajo su control, pueden valorarse actuaciones de identificación y eventual inmovilización conforme a los procedimientos aplicables. La recuperación no está garantizada.
¿Qué ocurre si los estafadores transfieren Bitcoin a Wasabi CoinJoin?
La utilización de CoinJoin dificulta asociar entradas y salidas de determinadas operaciones. No obstante, pueden conservarse evidencias sobre los movimientos anteriores y otras ramas de la trazabilidad. La posibilidad de continuar la investigación depende de los datos disponibles.
¿Se pueden rastrear criptomonedas que pasan por Tornado Cash?
Los movimientos hacia un mezclador pueden identificarse en la blockchain, pero relacionar de forma concluyente determinadas entradas con salidas posteriores puede resultar técnicamente limitado. La investigación debe reflejar esas restricciones y examinar posibles evidencias complementarias.
¿Qué significa que Binance me avise de un acceso desde un dispositivo desconocido?
Significa que la plataforma ha registrado una actividad que identifica como procedente de un nuevo dispositivo o entorno de acceso. No acredita automáticamente una intrusión. Deben analizarse la dirección IP, el historial de conexiones, el dispositivo y las circunstancias concretas.
¿Qué pruebas necesito para denunciar una estafa Binance por SMS?
Conviene conservar el SMS original, los registros de llamadas, correos electrónicos con sus cabeceras, capturas de pantalla, historial de operaciones, identificadores de transacción, direcciones receptoras y comunicaciones con el soporte oficial. Estos elementos permiten reconstruir el engaño y el recorrido de los activos.
¿Qué valor se utiliza para calcular las criptomonedas perdidas en una estafa?
El coste de adquisición y el valor de mercado en el momento del fraude son magnitudes distintas. Un informe pericial puede calcular ambas y documentar sus fuentes. La cantidad jurídicamente reclamable debe determinarse atendiendo a las circunstancias del caso y al fundamento de la reclamación.
¿Qué puedo hacer si ya denuncié la estafa con criptomonedas y la investigación no avanza?
Puede resultar útil revisar la documentación aportada y valorar un informe pericial que identifique transacciones, servicios de destino y diligencias concretas. Según la fase procesal, la dirección letrada podrá estudiar la solicitud de actuaciones adicionales para obtener información de exchanges, operadores o proveedores tecnológicos.
Cryptoveritas 360: nuestro partner tecnológico
Abogados expertos en Criptomonedas: Málaga, Sevilla, Madrid, Las Palmas de Gran Canarias, Almería, Huelva, Marbella, Estepona,…
En IN DIEM Abogados y Cryptoveritas 360 prestamos nuestros servicios en todas nuestras sedes y oficinas en España, ofreciendo cobertura directa y personalizada en Madrid, Sevilla, Málaga, Marbella, Las Palmas de Gran Canarias, así como atención continua a través de nuestros canales digitales para clientes de todo el territorio nacional.
Nuestro equipo multidisciplinar asesora también a empresas internacionales —incluyendo Europa, Latinoamérica y Asia— que desean instalarse o expandirse en España bajo el marco regulatorio MiCA, ya sea mediante la obtención de la licencia CASP ante la CNMV o la constitución de sociedades y estructuras de cumplimiento adaptadas al mercado europeo.
Gracias a una metodología de trabajo híbrida (presencial y online), garantizamos el mismo nivel de calidad, confidencialidad y eficiencia tanto a clientes locales como extranjeros, acompañando cada proyecto desde la planificación inicial hasta la obtención efectiva de la autorización regulatoria.
Estamos a tu disposición para lo que necesites. Nos puedes localizar a través del Teléfono Abogados IN DIEM (+34) 916 353 892. En casos de Urgencias nos tienes en el Teléfono Abogados Urgencia 24 Horas IN DIEM: (+34) 610 667 452.
¿Sabías que Abogados IN DIEM dispone de servicio online y servicio urgente?
Ofrecemos a nuestros clientes la posibilidad de ser asistido por videollamada o videoconferencia, así como también de forma telefónica, conforme a la preferencia de nuestros clientes, de forma que la asistencia es lo más personal, con absoluta inmediatez, y sin necesidad de desplazamientos. Tal servicio se complementa con comunicación vía mail, lo que facilita el análisis y entrega de documentación.
Asimismo, para empresas y particulares, IN DIEM Abogados dispone de servicios urgentes y atención 24 horas en aquellas materias que requieren una respuesta rápida.
¿Algo más sobre Abogados IN DIEM? Te dejamos este breve video de presentación…
Nos encontrará en Sevilla, Madrid, Las Palmas de Gran Canaria, Málaga, Huelva, Punta Umbría, Tomares, Coria del Rio, Dos Hermanas, Mairena del Alcor, Estepona, Marbella, y Mairena del Aljarafe. Será un placer atenderle.
Para algunos reconocimientos te dejamos este enlace.